借り受けたJPYCを
保護するセキュリティ体制
「UPBONDレンディング」は業界最高水準のセキュリティソリューションを提供するFireblocks社のサービスを活用し、借り受けたJPYCの管理におけるセキュリティ対策を講じています。
Fireblocks社とは?
Fireblocks社は、全世界で数千以上の金融機関を顧客に持ち、業界最高水準のサービスを提供する、ブロックチェーンインフラストラクチャプロバイダーです。先進的なセキュリティソリューションを提供し、資産の不正流出リスクを軽減させ、資産管理におけるセキュリティを高めます。
Fireblocks社は定期的に外部のホワイトハッカーと連携し、「レッドチーム演習」を行っています。こうした実戦的なテストと多額の投資により、これまでに一度もハッキング被害に遭ったことはなく、セキュリティを最優先に考えるカルチャーが根付いている企業です。


レッドチーム演習とは
レッドチーム演習とは、専門のホワイトハッカーが実際の攻撃者と同じ手口でシステムへの侵入を試み、防御側では気づきにくい弱点を洗い出す実戦形式のセキュリティテストです。発見された課題を継続的に改善することで、より堅牢なセキュリティ体制を維持します。
Fireblocksが
資産を守る仕組み
 MPC(Multi-Party Computation)
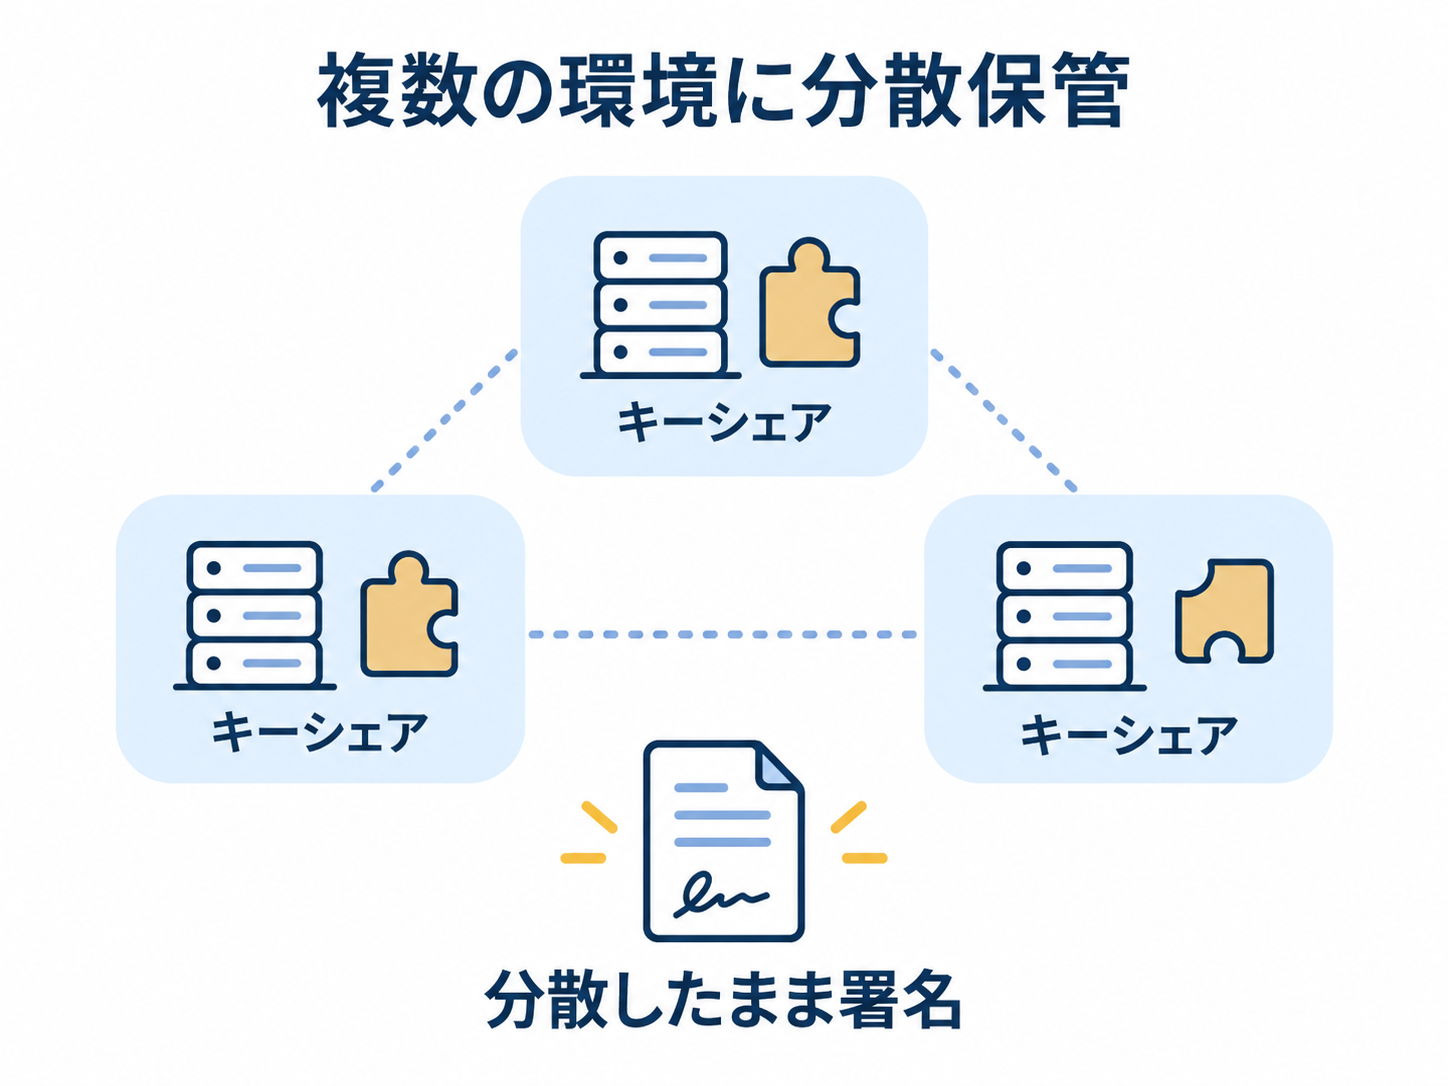
秘密鍵を分割して分散保管
Fireblocksの構造の核心にあるのが、「MPC(Multi-Party Computation)」と呼ばれる独自の暗号化技術です。この技術により、秘密鍵は「キーシェア」と呼ばれる複数の断片に分割され、当社とFireblocks社がそれぞれ分散して保管します。
取引の承認には、それぞれの「キーシェア」を保有する複数の関係者による確認プロセスを経る必要があり、この仕組みにより不正な取引の承認や資産の不正流出リスクを低減します。
 TEE(Trusted Execution Environment)
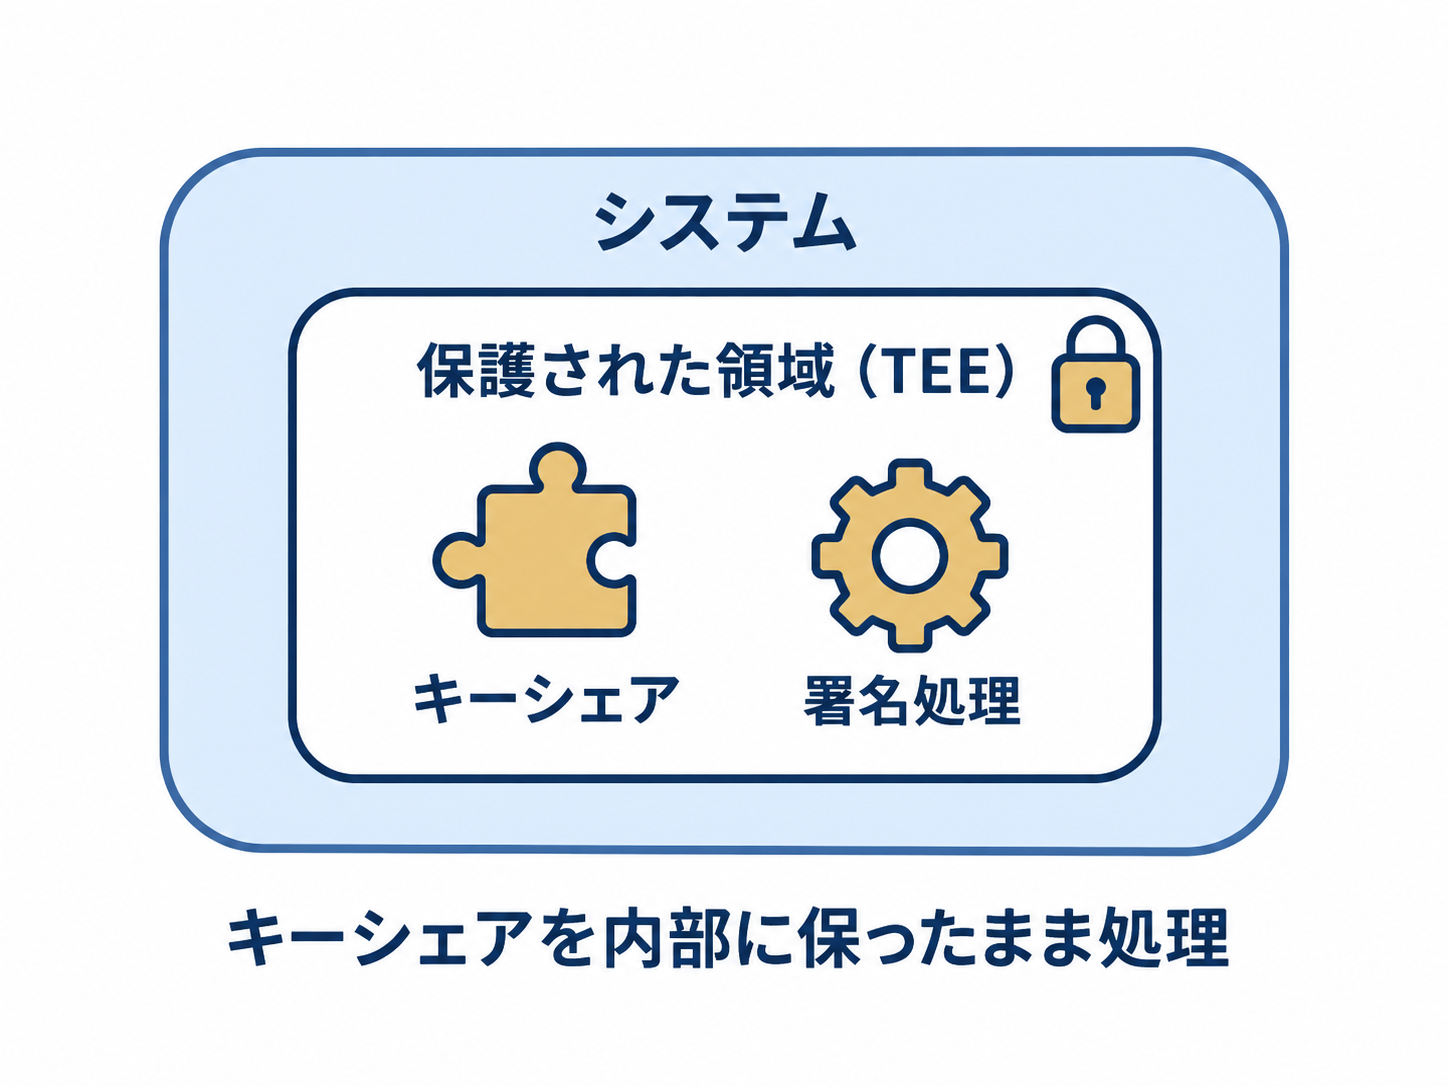
保護された領域で処理を実行
Fireblocks社は、外部から隔離された実行環境(TEE)で、キーシェアを保護しながら処理します。IntelのSGXなどの技術を活用し、機密情報を扱う処理をシステムのほかの領域から分離しています。
キーシェアを保護された領域の内部に保ったまま署名処理を行うことで、不正なアクセスや情報の取り出しのリスクを低減します。スマートフォンなどの端末でも、モバイル向けの保護された実行環境を活用しています。

リスクを低減するための対策を講じていますが、不正アクセスやシステム障害などによる影響を完全に防ぎきれない場合があります。